Z praxe
Zrušený web může dál šířit spam
Web nahrazený parkovací stránkou dál deset měsíců servíroval japonský spam. Co zkontrolovat, než web prohlásíte za zrušený.
 Martin Uhlíř3 min čtení
Zrušit web a smazat web není to samé. U webu, který jsem měl na starosti, jsem to zjistil po deseti měsících.
Co se stalo
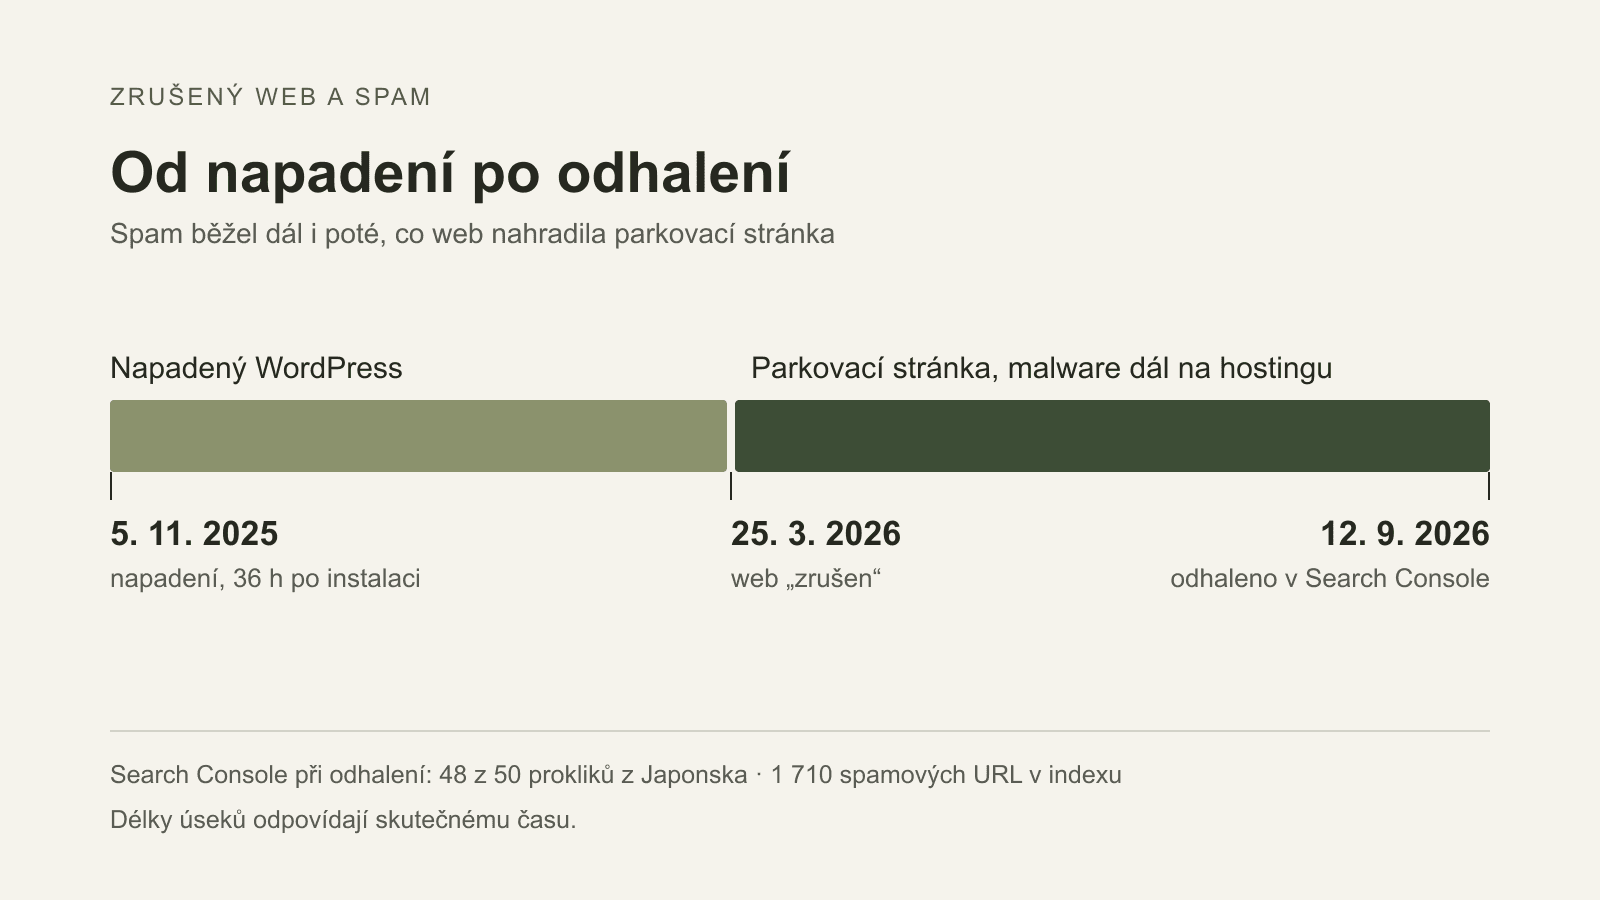
Na sdíleném hostingu byl začátkem listopadu 2025 nainstalovaný WordPress. Adresáře měly nastavená práva 777, tedy zápis pro kohokoli na serveru. Podle časových stop v souborech byl web napadený 5. listopadu 2025, do 36 hodin od instalace. Ve stromu souborů přibylo během jediné vteřiny čtrnáct skriptů pro zadní vrátka a přepsal se jeden z jádrových souborů WordPressu.
Jak útočník dovnitř přišel, nevím jistě. Jako pravděpodobný vstup vychází plugin pro správu souborů s historií kritických zranitelností. Čtrnáct souborů najednou napříč celým stromem vypadá na automatický útok, ne na ruční zásah, a práva 777 mu práci usnadnila.
- března 2026 byl web „zrušen“: vstupní soubory WordPressu se smazaly a nahradila je jednoduchá parkovací stránka. Zvenku to vypadalo v pořádku. Složky
wp-admin,wp-contentawp-includesale zůstaly na hostingu i s malwarem a PHP soubory v nich šlo dál spustit přímo, bez jakékoli stránky před nimi.
Jak jsem na to přišel
Až 12. září 2026 jsem se podíval do Search Console k této doméně. Z 50 prokliků jich 48 přišlo z Japonska a dotazy byly japonsky. V indexu Googlu bylo 1 710 takzvaných doorway adres, tedy stránek s obsahem generovaným jen kvůli vyhledávačům.
Druhá stopa byla na serveru. Útočník do adresářů nasypal vlastní .htaccess, který zakazoval spouštění všech PHP souborů kromě jeho vlastního. Pravděpodobně aby mu zadní vrátka nikdo nepřebral. Prakticky to znamenalo, že většina adres pod wp-includes vracela chybu 403, ale jedna odpovídala normálně. U smazaného webu by tam měla být 404 všude.
Prošel jsem pak read-only celé FTP hostingu. Ostatní weby na stejném účtu byly čisté, napadená byla jen ta zapomenutá doména. Smazal jsem wp-admin, wp-content a wp-includes, nechal jen parkovací stránku a ověřil, že všechny doorway adresy i varianta s www vracejí 404. Vyřazení adres z indexu jsem nechal na Googlu.
Proč to není jen věc zrušeného webu
Google takový obsah označuje za hacked content: obsah umístěný na web bez povolení kvůli zranitelnostem v zabezpečení. Že web nikdo nenavštěvuje, na tom nic nemění: spam se zobrazuje ve vyhledávání pod doménou, kterou nikdo nehlídá.
Na sdíleném hostingu je tu ještě jedna věc. Zapomenutá doména sdílí FTP uživatele a souborový systém s ostatními weby na účtu. Kdo se dostane do jednoho, může se dostat i k ostatním. Účet, ke kterému měl útočník deset měsíců přístup, bych proto bral jako kompromitovaný celý.
Co zkontrolovat
- Search Console, přehled výkonu. Podívejte se na země a na dotazy. Cizí jazyk nebo země, kam necílíte, je důvod ověřit celý web. Platí to i pro domény, které už nepoužíváte, pokud je v Search Console máte.
- Dotaz
site:vasedomena.czv Googlu. Hledejte adresy, které neznáte, hlavně s cizím textem v titulku. - Co zůstalo na hostingu. Zrušení znamená smazat celý obsah složky, nebo rovnou zrušit hosting. Samotný
index.phpnestačí, soubory v ostatních složkách jde volat napřímo. - Práva a pluginy. Práva 777 na adresářích nepoužívejte ani na dočasný projekt. Před instalací pluginu se podívejte, jak vypadá jeho historie zranitelností.
- Podle obsahu, ne podle jména. Při hledání škodlivých souborů jen podle názvu jsem měl falešné poplachy, protože legitimní pluginy nesou stejně pojmenované soubory. Rozhodl obsah souboru: škodlivé obsahovaly zakódovaný blok kódu, legitimní ne.
- Hesla po zjištění průniku. Změňte heslo k FTP i k ostatním službám, které k hostingu patří.
- Po úklidu zkontrolovat. Staré adresy musí vracet 404 a Search Console nesmí hlásit nové cizí dotazy.